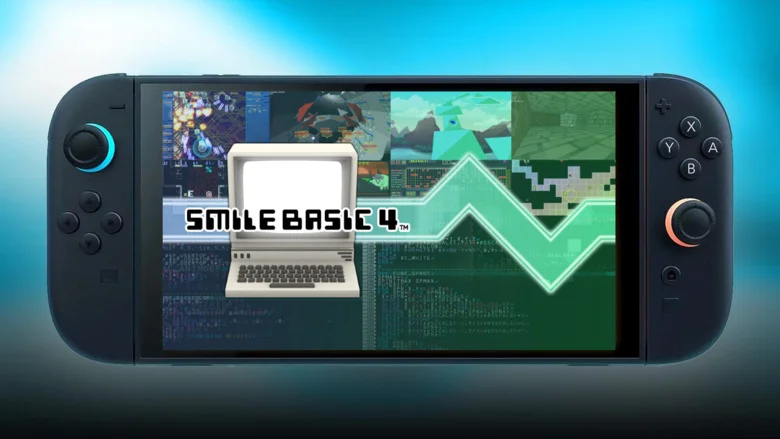
Après un mois d'absence, SmileBASIC 4 fait son retour sur le Nintendo eShop. L'environnement de programmation de SmileBoom, retiré de la vente fin octobre après avoir servi de point d'entrée au premier jailbreak logiciel de la Nintendo Switch 2, est de nouveau proposé à l'achat. Selon GoNintendo et GamesRadar, le logiciel n'est revenu qu'après avoir été corrigé de la faille exploitée par les hackers.
Un logiciel de programmation devenu clé de la Switch 2
Rien ne prédestinait SmileBASIC 4 à un tel rôle. Héritier de la série Petit Computer, née sur Nintendo DSi, le logiciel permet de programmer ses propres jeux en BASIC directement sur la console, clavier et souris USB à l'appui. Sorti au Japon en 2019, puis en Europe et en Amérique du Nord en avril 2020, il fait partie de ces titres Switch 1 que la rétrocompatibilité permet de lancer sur la nouvelle console de Nintendo.
C'est justement par cette porte qu'est entré le chercheur en sécurité Sammy Hajhamid, alias pepsipu. Son exploit, baptisé ns2jb, combine un dépassement d'entier dans SmileBASIC 4 à une faille du système d'exploitation pour exécuter du code natif au sein des modules système, dont celui qui gère le système de fichiers. Fin octobre, une vidéo publiée sur X montrait Mario Kart World peuplé de pilotes inattendus, de Hatsune Miku à Peter Griffin, comme le relevait Vice. L'exploit permettait aussi de lancer des homebrews et de sauvegarder ses données. Le tout restait limité : pas de contrôle complet de la machine, un PC nécessaire et un accès qui disparaissait à chaque redémarrage.
Ruée sur l'eShop avant le retrait
La réaction de Nintendo ne s'est pas fait attendre. SmileBASIC 4 a disparu des boutiques en ligne autour du 22 octobre, d'abord en Amérique du Nord et en Europe, puis au Japon. Entre la découverte de l'exploit et le retrait, une partie de la communauté s'est précipitée pour acheter le logiciel tant qu'il en était encore temps, quitte à passer par les boutiques d'autres pays une fois la sienne fermée, pour une vingtaine d'euros. SmileBoom a ainsi profité d'un pic de ventes aussi soudain qu'inattendu, sans avoir rien demandé, et pour un logiciel qui, selon certains hackers, n'était même pas indispensable au jailbreak. D'autres acheteurs ont fini par regretter une dépense devenue inutile.
La prudence était aussi de mise : beaucoup se demandaient s'il valait mieux utiliser un compte secondaire, par crainte d'un bannissement. Le débat a vite été tranché par un argument de bon sens : acheter un logiciel n'a rien d'illégal, et c'est le piratage qui expose aux suspensions de compte, pas la possession d'un jeu vulnérable. Des titres connus pour leurs failles restent d'ailleurs en vente depuis des années.
Une porte refermée des deux côtés
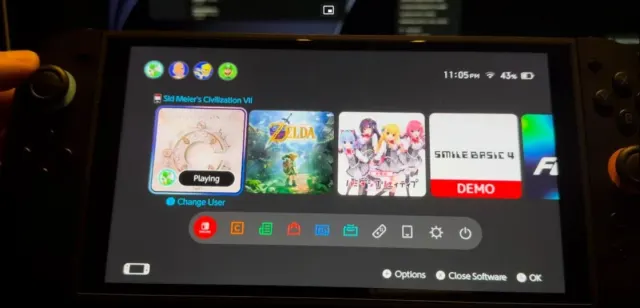
Le retour du logiciel parachève la riposte de Nintendo. Le 9 novembre, la mise à jour système 23.5.0 empêchait déjà de sortir de SmileBASIC 4 et de Civilization VII, l'autre point d'entrée découvert fin octobre, pour atteindre le reste du système. La faille propre au logiciel est désormais corrigée elle aussi, ce qui permet de le remettre en vente sur l'eShop sans risque pour la console.
Seules les consoles restées sur un ancien firmware demeurent concernées, et la scène continue d'y travailler, comme en témoignent les avancées réalisées autour de Civilization VII. D'autres pistes passent par la rétrocompatibilité, à l'image de la sauvegarde détournée de Balatro, mais restent cantonnées à la recherche.
Nintendo mène la bataille sur tous les fronts, jusqu'à faire supprimer le firmware Picofly et des émulateurs Switch de GitHub. L'histoire du hack de la Switch montre pourtant que chaque porte refermée finit tôt ou tard par en révéler une autre.